Вирус прячется внутри обычных программ. Как работает новая схема мошенников
Вирус прячется внутри обычных программ. Как работает новая схема мошенников
Вы скачиваете знакомую вам и очень нужную программу из интернета и, пока она устанавливается, спокойно продолжаете заниматься своими делами. И не догадываетесь, что вместе с ней на ваш компьютер проникает неизвестное программное обеспечение (ПО), которое позволяет постороннему получить доступ к вашему компьютеру, что может закончиться кибератакой как на компанию, где вы работаете, так и на ваш личный ПК. Именно такую схему использовали злоумышленники с полностью легальной программой удаленного администрирования ScreenConnect для заражения компьютеров. Накануне форума «Кибербезопасность 2027» в рубрике «Анатомия атаки» рассказываем о программах удаленного доступа — и какую опасность они могут представлять для бизнеса и пользователей.
Зачем нужны программы удаленного доступа?
Такое ПО можно отнести к специализированному, обычно оно требуется специалистам техподдержки и системным администраторам в компаниях. Однако и обычные юзеры иногда используют подобные программы: чтобы помочь маме, папе, бабушке и другим близким людям удаленно настроить компьютер, почистить систему от вирусов или решить технические проблемы.

Как и любой инструмент или технология, ПО может применяться как во благо, так и во вред: в неправильных руках самая легитимная программа становится инструментом атаки, а отличить ее от безопасной по одному названию бывает непросто. К тому же мошенники идут на разные ухищрения. Как не попасться на их удочку?
Неужели вирусов не хватает?
По словам эксперта по кибербезопасности глобального центра исследования и анализа угроз Kaspersky GReAT Константина Исакова, программы удаленного доступа имеют небольшую схожесть с вредоносным ПО. Поэтому злоумышленники могут применять их в своих нечестных целях, хоть и в ограниченном формате.
«Другая причина — легитимное ПО, как правило, вызывает меньше подозрений как у обычных юзеров, так и у защитных решений. А трояны способны вызывать подозрение у пользователей сразу, поэтому атакующим приходится выдумывать более изощренные методы. Для их доставки используют, например, фишинг или иные схемы», — поясняет эксперт.
При этом названия подобных программ обычно на слуху, также у них могут быть сертификаты (это «подписи», обеспечивающие доверие операционной системы), добавляет Константин. Наличие корректной подписи означает, что файл никто не изменял и он дошел до пользователя в том виде, в каком ушел от компании-производителя.

Пользователь на эту «подпись» обращать внимание, скорее всего, не будет, но даже стандартные защитные решения — Windows Defender, например, — проверят сертификат. Если его нет, операционная система пометит программу как потенциально небезопасную — вы могли сталкиваться с такими предупреждениями. Поэтому точкой несанкционированного входа в таком алгоритме может быть именно легитимное ПО удаленного администрирования — чтобы не привлекать внимание.
Подделать эту «подпись» практически невозможно, отмечает эксперт, подобные случаи в практике встречаются очень редко, например при компрометации производителя-разработчика в ходе целевых атак на крупные организации.
Как маскируют вредоносное ПО
Программы для удаленного доступа и администрирования не имеют всех необходимых для злоумышленников возможностей.
«Технически ПО удаленного доступа и тот же троян удаленного доступа имеют схожие функции. Но у трояна, как правило, есть более специализированные вредоносные возможности, которыми пользуются атакующие: например, кража каких-то конкретных файлов или что-то подобное, что невозможно или сложно сделать с помощью обычных программ», — говорит Константин.
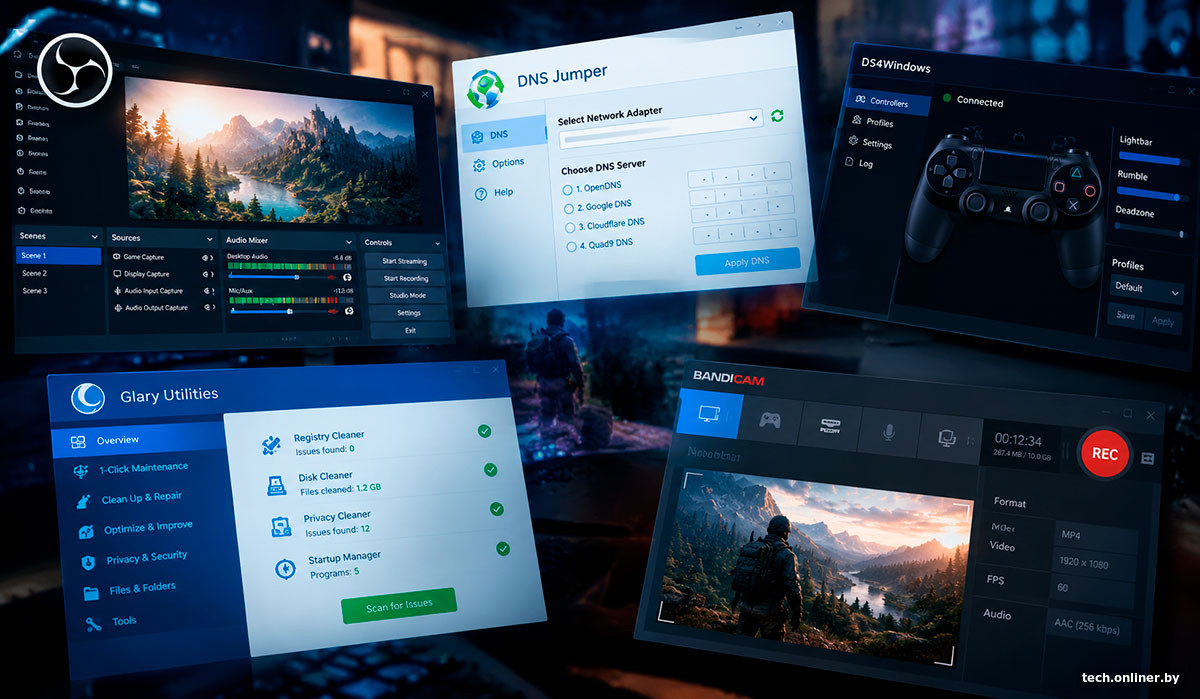
В начале злоумышленники создали целую сеть поддельных сайтов популярных программ — почти сотня ресурсов на десятке языков. Маскировались злоумышленники под OBS Studio (утилита для стримеров и записи видео), DNS Jumper (ПО для быстрой смены записей DNS интернет-соединения), DS4Windows (ПО для настройки геймпадов для Windows), Glary Utilities («оптимизатор» работы ОС) и Bandicam (программа для записи видео с экрана, в том числе захвата игр).
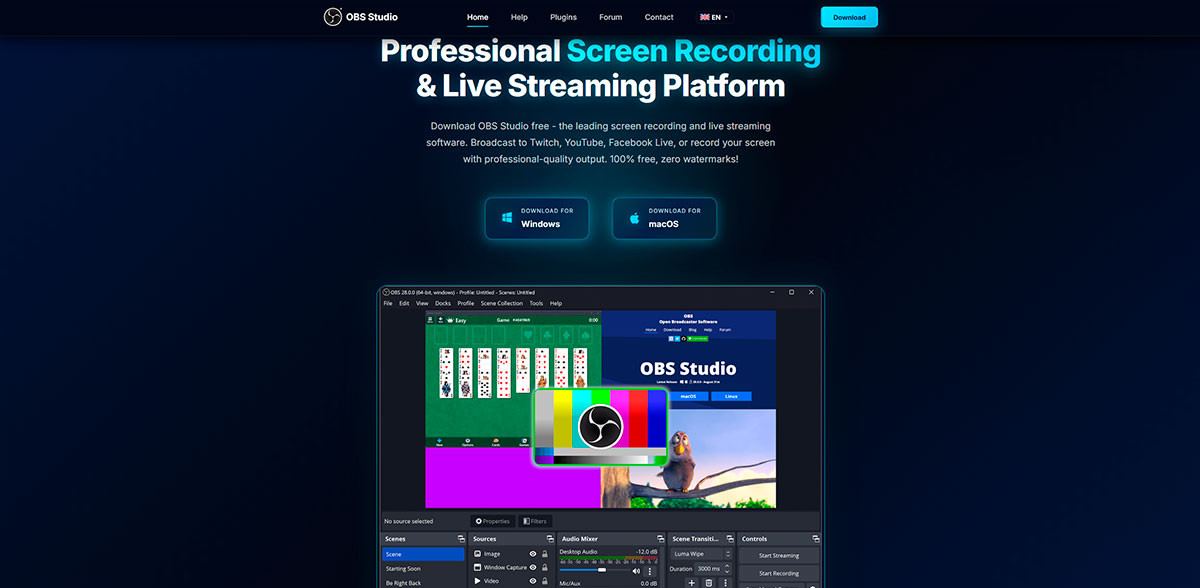
Затем эти интернет-ресурсы раскрутили в поиске с помощью так называемого SEO-poisoning или «поискового спама». При этом поддельный сайт до сих пор в строю и выглядит почти неотличимо от оригинального obsproject.com. Подозрения могут появиться лишь после попытки загрузить поддельный установщик: браузер начнет ругаться на неверный сертификат безопасности, а сам адрес вызовет удивление. Судя по всему, аналогично все работает и с другими упомянутыми программами. В прошлом, кстати, жертвы заманивали еще и с помощью игр.
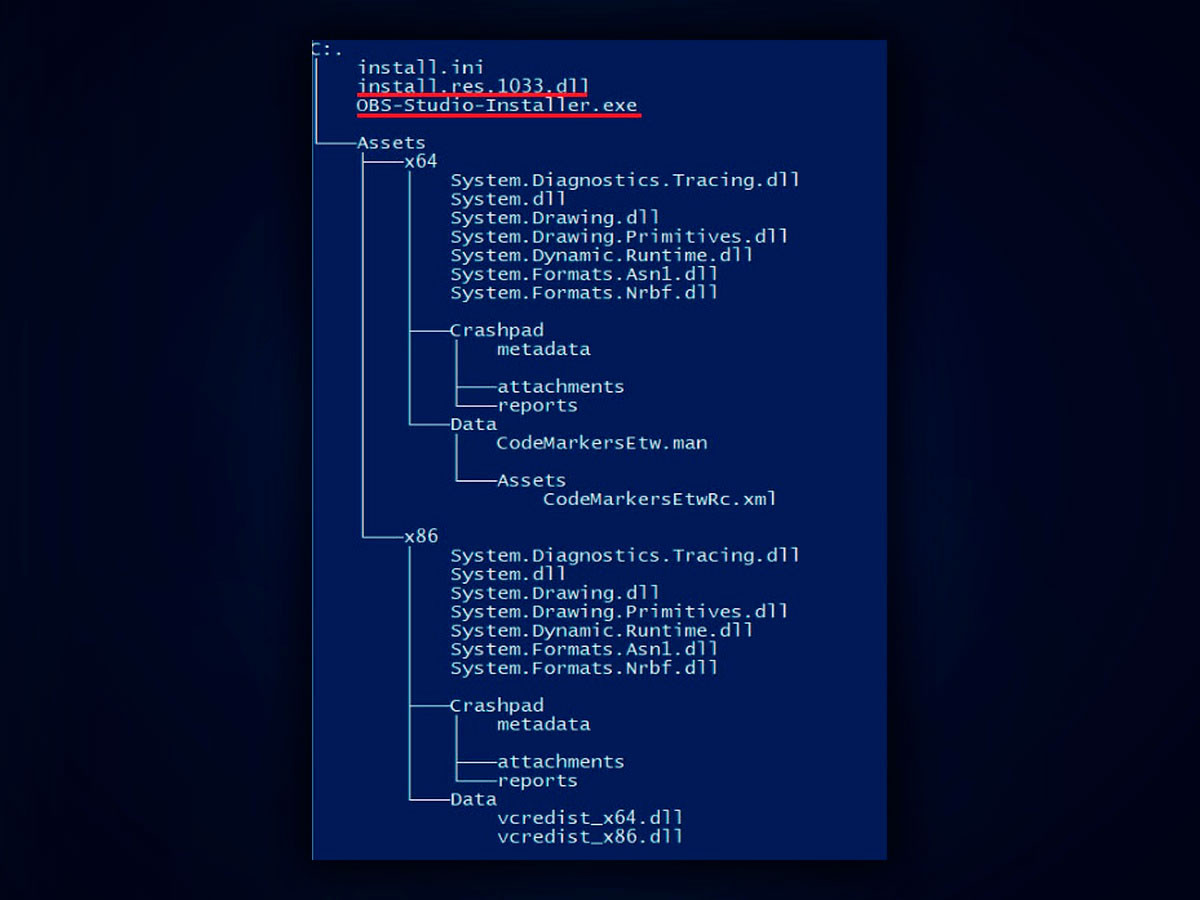
Потому желающий скачать OBS Studio, например, видел в верхних строках поисковой системы в том числе поддельный сайт с интересующей его программой. Заходил и загружал архив, запускал привычный файл install.exe. Может, на компьютере появлялась даже версия OBS Studio или любой другой программы из списка, а вот незаметным бонусом шла легитимная программа ScreenConnect. Она незаметно внедрялась в систему, а затем с ее помощью злоумышленники загружали на компьютер AsyncRAT — вредоносное ПО для скрытого удаленного доступа и управления Windows-системами. Этот троян имеет открытый исходный код, потому его можно настроить под любые нужды (например, для сбора пользовательских данных для продажи в даркнете), и злоумышленники получат полный контроль над компьютером жертвы, чего обычно не позволяет легитимное ПО.
При этом использование популярных программ в атаке может указывать на то, что она скорее имеет массовый характер, чем целевой, добавляет Константин. Также на широкий масштаб атаки указывает и перевод поддельных сайтов на множество языков, как в примере со ScreenConnect.
Стоит ли бояться программ удаленного доступа?
Само наличие такого установленного ПО — не повод для паники. По словам эксперта, на слуху остаются такие программы удаленного доступа, как AnyDesk, Teamviewer, ScreenConnect или LiteManager — их используют как в компаниях, так и обычные юзеры для «домашних» задач.
«Это может быть подозрительно в случае, если пользователь такое ПО себе не устанавливал, а оно появилось „само по себе“. По умолчанию такие программы, как AnyDesk, TeamViewer и подобные не входят в стандартный пакет Windows. Если пользователь их не устанавливал, а они есть, это повод задуматься о том, что происходит», — подчеркивает Исаков.
Защитные решения могут проигнорировать установку каких-то программ, однако обратят внимание на создаваемую ими активность на последующих этапах.
«В одном из известных мне кейсов тот же ScreenConnect, например, не вызвал подозрения у защитного решения, но потом утилита устанавливала AsyncRAT. А эту активность защитное решение может „увидеть“, остановив атаку, пока она не дошла до своей кульминации», — говорит эксперт.
Как защититься?
Заметить подозрительную активность — признаки того, что кто-то получил доступ к вашему компьютеру с помощью программ удаленного доступа, — неподготовленному человеку очень сложно, так как нужно знать, что искать. Но перечислим основные пункты:
- проверить список установленных программ для поиска ПО удаленного администрирования;
- посмотреть, какие программы запускаются вместе с Windows;
- проверить, не включен ли встроенный удаленный рабочий стол Windows (Remote Desktop Protocol (RDP);
- проверить активные процессы через диспетчер задач;
- запустить проверку на вредоносное ПО.
Также о том, что что-то не так, могут говорить следующие признаки:
- компьютер не уходит в спящий режим или не выключается;
- курсор живет своей жизнью и перемещается, окна открываются и т. д.;
- в системе появился новый пользователь или изменились ее настройки.
«Все зависит от злоумышленника. Если он квалифицирован, то, скорее всего, будет использовать командную строку, и юзер ничего не заметит. Но иногда злоумышленники ошибаются, и пользователь может заметить „странные“ действия», — комментирует эксперт.
Так что такой вариант проверки подойдет юзеру, который не может попросить помощи у системного администратора. Если возможность есть, сисадмин или сотрудник IT-безопасности может просмотреть трафик на какие-то подозрительные домены или IP-адрес, которые в инфраструктуре неизвестны, провести более глубокий анализ.
В компаниях защита обычно выстроена иначе, поясняет эксперт: там есть политика информационной безопасности, строгий контроль за установкой программ, списки разрешенного для установки ПО, отслеживание сетевого трафика и новых сервисов на компьютерах пользователей.
Важно понимать, что для бизнеса риски в случае установки на компьютеры компании вредоносного ПО выходят далеко за рамки простой утечки данных: злоумышленники могут скомпрометировать корпоративные аккаунты, похитить платежные реквизиты и вывести деньги, а также получить доступ к закрытым проектам и коммерческой тайне — это грозит прямыми финансовыми потерями и срывом сделок. Кроме того, взлом способен парализовать работу: хакеры могут зашифровать файлы и остановить ключевые процессы, потребовать выкуп, а огласка инцидента неизбежно ударит по репутации и доверию клиентов. Не исключены и юридические последствия — штрафы за нарушение правил защиты персональных данных и иски от пострадавших партнеров или клиентов.
Пользователям, в свою очередь, стоит внимательнее относиться к тому, что они скачивают в интернете, резюмирует эксперт.
Партнер проекта — Kaspersky
Спецпроект подготовлен при поддержке ООО «Лаборатория Касперского БЛР», УНП 193371227.
Нравится читать Onlíner? Добавьте наши новости в «Основные источники» Google
Есть о чем рассказать? Пишите в наш телеграм-бот. Это анонимно и быстро
Перепечатка текста и фотографий Onlíner без разрешения редакции запрещена. ga@onliner.by