Скинули рабочий документ в ChatGPT? Вот почему это может стать проблемой для вас и компании
Представьте: вы загрузили в ChatGPT рабочий документ, попросили исправить ошибки и через минуту получили отличный результат. Казалось бы, обычный рабочий день. Но если в документе были данные клиентов или коммерческая тайна, у компании могут возникнуть серьезные проблемы. В некоторых случаях дело способно дойти даже до уголовной ответственности. Разбираемся с hoster.by и Национальным центром защиты персональных данных (НЦЗПД), что можно доверить нейросетям, а что лучше держать при себе.
Простой пример. Есть условная компания А, существование ИИ в которой игнорируют — ну, есть и есть, а для работы он как будто не нужен. А вот ее сотрудники нейросетями активно пользуются — как для личных целей, так и для мелких рабочих. Например, просят помощи в подготовке коммерческого предложения контрагенту. Итак, сотрудник набросал общую канву, указал в документах все реквизиты сторон, финансовые показатели с точными цифрами, сроки, графики, наименование продукции — и отправил все удобному бесплатному ИИ: «причесать» слог, подсчитать, проверить на ошибки и выдать результат. Получилось отлично, и сотрудник решил использовать ИИ еще и для анализа спецификаций новых, не вышедших продуктов компании, а также подбить таблички с клиентами — с их ФИО, адресами и подобными данными.
Сделал ли сотрудник ошибку и грозит ли ему наказание? Рассмотрим это с нескольких точек зрения.
На что обратить внимание в первую очередь при использовании ИИ?
Если вы ищете рецепты и решаете с помощью ИИ личные вопросы, вся ответственность за то, читали ли вы «Пользовательское соглашение», будет лежать на вас. Если же вы действуете как сотрудник компании, все иначе.
— Сейчас в Беларуси, в отличие, например, от ЕС, нет специализированного законодательства, регулирующего применение ИИ. В этой связи обработка информации с использованием ИИ регулируется уже существующими актами, в той или иной степени затрагивающими ИИ (интеллектуальная собственность, законодательство о персональных данных и др.), — отмечает Николай Саванович, DPO (Data Protection Office) hoster.by. Однако многие компании в погоне за быстрым внедрением ИИ не уделяют должного внимания вопросам комплаенса даже с «усеченным» регулированием.
Хотя как минимум не стоит забывать про существующий в Беларуси Закон «О защите персональных данных», который, поясняет эксперт, носит технологически нейтральный характер: он применяется в полном объеме к любой технологии, в том числе к ИИ. И потому, если уж вы используете ИИ, необходимо обеспечить реализацию всех требований этого закона, в частности:
- фиксирование четкой цели обработки;
- наличие надлежащего правового основания;
- минимизацию объема обрабатываемых ПД;
- соблюдение требований по трансграничной передаче ПД (при ее наличии);
- обеспечение прозрачности обработки ПД (информирование субъектов о применении ИИ) и др.
— Разнообразие ИИ позволяет закрывать потребности бизнеса по многим направлениям работы. Но если компания принимает решение об использовании ИИ, необходимо ответственно подойти к разграничению рисков при передаче информации в любой сервис, — отмечает Артур Шапелевич, директор юридического департамента hoster.by.
Как это может работать на практике с точки зрения защиты данных? Начать стоит с простого:
- принятие локального документа (политика, регламент, инструкция и т. п.), который будет закреплять права и обязанности сотрудников при использовании ИИ;
- определение перечня информации, которая никогда не должна попадать в публичные ИИ;
- определить перечень ИИ, одобренных компанией к использованию в разрезе бизнес-процессов (то есть для чего и какой ИИ сотрудник может применять);
- определить перечень сотрудников, которым разрешено применение ИИ;
- проводить внутренние обучения;
Что такое «публичные ИИ»? Это общедоступные и часто бесплатные. Они самые «опасные» с точки зрения обработки данных: неважно, ваших личных или компании. Операторы публичных ИИ обычно прописывают в договоре с пользователем, что вся информация может использоваться для дообучения моделей и, возможно, в ответах другим пользователям.
То есть буквально все данные по умолчанию могут стать доступны всем: ваши медицинские анализы, если вы попросили ИИ проверить их, личные проблемы, если вы использовали ChatGPT как психолога, или персональные данные клиентов, если Иван Иванович попросил обработать информацию о них.
— Когда сотрудник отправляет текст или файл публичному ИИ-сервису, информация попадает в инфраструктуру его поставщика. Дальнейшая судьба данных зависит от условий конкретного продукта, тарифа и настроек аккаунта: запросы могут сохраняться, попадать в технические журналы, использоваться для контроля качества или обучения модели, — объясняет ведущий специалист по защите данных центра Арина Курсова.
Главный риск не в том, что нейросеть обязательно перескажет ваш документ другому пользователю, а в потере контроля над информацией. Компания может не знать, где и как долго хранятся данные, кто имеет к ним доступ и насколько они защищены. Даже известность сервиса сама по себе не гарантирует конфиденциальности.
То есть публичному ИИ лучше ничего не говорить? Какие данные сотрудник не должен загружать в публичные ИИ-сервисы? Есть ли четкая схема: «это можно», «это нельзя»? По словам Артура Шапелевича, каждая компания должна самостоятельно определить для себя, какую информацию нельзя загружать в публичные ИИ.
— Думаю, базовый минимум закреплен в Законе «Об информации, информатизации и защите информации». В нем определен перечень информации, распространение и (или) предоставление которой ограничено: это не только персональные данные или коммерческая тайна, но также банковская, врачебная, адвокатская или иная охраняемая законом тайна.
Занять пассивную позицию в вопросах применения ИИ сегодня, отмечает эксперт, не вариант — в этом случае риски будут всегда. Потому, продолжает Артур Шапелевич, если сотрудник использует публичные ИИ для обработки подобного рода информации, то возникает риск разглашения таких сведений. А значит, за это может наступать ответственность: не только дисциплинарная и (или) гражданско-правовая, но и административная или даже уголовная. Если утечка случилась и установлено нарушение закона, сотрудника могут уволить, могут оштрафовать на сумму до 200 базовых величин (сегодня — 9000 рублей), а могут и лишить свободы на срок до пяти лет. Компания может быть привлечена к административной ответственности: например, в случае несоблюдения мер обеспечения защиты персональных данных физических лиц ей грозит штраф до 50 базовых (сейчас — 2250 рублей).
— Если сотрудник допустил разглашение коммерческой тайны контрагентов, бизнес-партнеров, с которыми у компании заключены соответствующие NDA, то вместе с требованием о возмещении убытков (включая упущенную выгоду) к компании могут быть также применены штрафные санкции, предусмотренные NDA. При этом размеры штрафов могут доходить до сотен тысяч рублей и выше, — добавляет эксперт. — По общему правилу компания несет ответственность за обработку персональных данных, доступ к которым сотрудник получил при выполнении своих служебных обязанностей, независимо от того, знает начальник конкретного лица о применяемых инструментах или нет. Неслучайно одна из основных обязанностей для оператора персональных данных в Беларуси — обучение персонала. При этом ответственность не зависит от знания лица об особенностях работы конкретной модели. Этот факт скорее может свидетельствовать о том, что в компании не налажена надлежащим образом работа с использованием ИИ, — дополняет Николай Саванович.
В публичные ИИ-сервисы рекомендуется передавать только общедоступную информацию, не содержащую персональных данных, коммерческой тайны и других сведений ограниченного доступа. Рабочие договоры с реквизитами, ценами, условиями сделки и данными сторон лучше не загружать целиком, объясняет эксперт НЦЗПД Арина Курсова.
Если для решения задачи нужен ИИ, безопаснее использовать согласованный корпоративный инструмент либо минимальный фрагмент документа, из которого удалена защищаемая информация. При этом отсутствие запрета или блокировки сайта еще не означает, что компания разрешила использовать его для рабочих задач. Если правила неясны, лучше сначала уточнить их у руководителя или специалистов по информационной безопасности.
Что если информация все-таки ушла к «чужому» ИИ?
— Если инцидент уже случился, в первую очередь компании необходимо ограничить сотруднику доступ и максимально зафиксировать данный факт: кто загрузил данные, какие данные, на каких условиях эти данные обрабатываются ИИ (пригодится то самое пользовательское соглашение). Это позволит закрыть брешь в процессе и при необходимости применить к виновному сотруднику меры ответственности, — рекомендует Артур Шапелевич.
Если в несанкционированный ИИ была передана информация, содержащая данные авторизации (логины, пароли), API-ключи и т. д., обязательно нужно заменить эти данные. Далее можно попытаться удалить «слитую» информацию, но здесь есть нюансы. Можно обратиться в техподдержку, если речь о стороннем сервисе, с такой просьбой: удалить и исключить попадание данных для дообучения модели; в некоторых случаях, если подобное прописано в правилах сервиса, достаточно удалить чаты и профиль, но обращения в техподдержку это не отменяет.
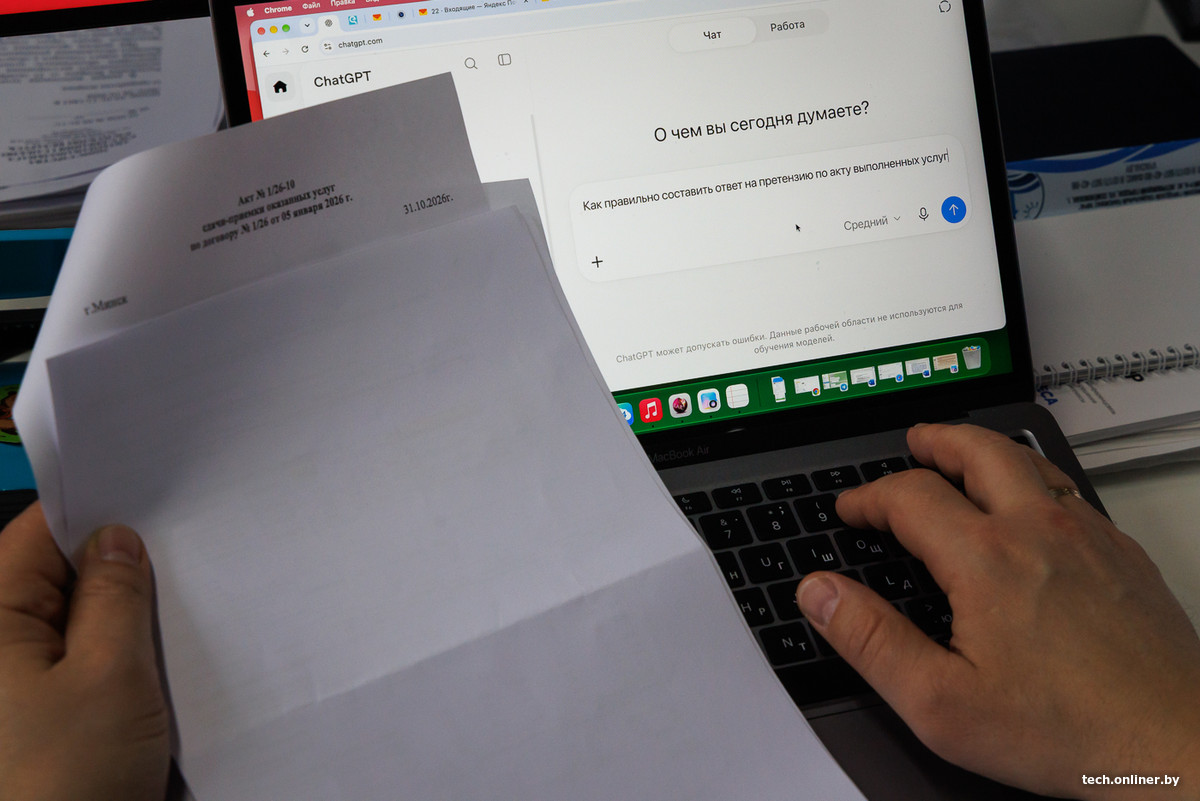
— Если в ИИ была передана информация, составляющая коммерческую тайну контрагента, необходимо уведомить его об этом, поскольку неисполнение данной обязанности может служить в последующем основанием для применения к компании штрафных санкций в соответствии с условиями заключенного NDA, — говорит эксперт. При этом не всегда просто даже обозначить, какая именно информация не подлежит разглашению.
— Использовать любую внутреннюю информацию в рамках публичного ИИ, не затронув коммерческую тайну организации, — задача со звездочкой, — признает Николай Саванович.
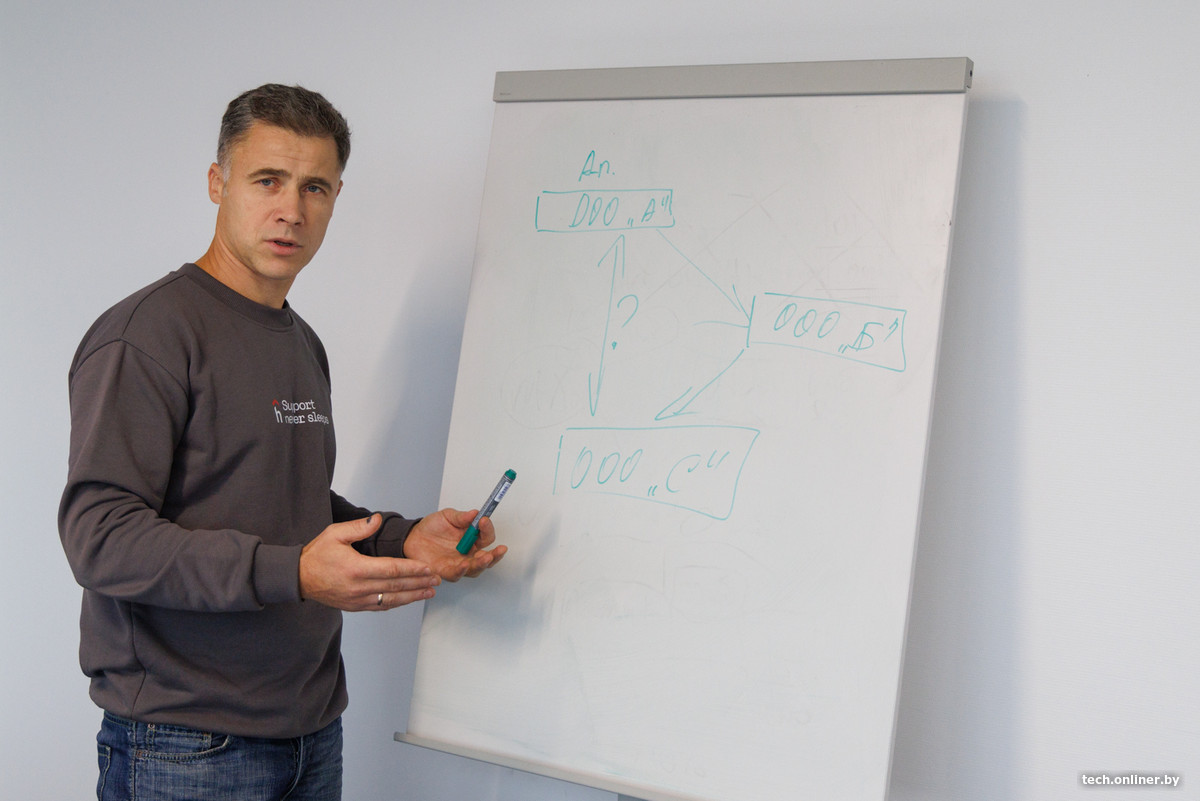
Решение: сформировать перечень таких данных — тех, с которыми работает компания. А общий запрет «на все», говорит собеседник, вряд ли будет иметь высокую эффективность. Если же встает вопрос об утечке персональных данных, их оператор обязан уведомить НЦЗПД о таком факте незамедлительно (за редким исключением). А ведь еще есть брешь в виде использования личного аккаунта для работы с ИИ. По словам наших экспертов, зарегистрированная на личную почту сотрудника учетная запись создает для компании риск взлома и, как следствие, утечки данных, переданных среди прочего на зарубежный сервис.
— Использование личного или корпоративного аккаунта напрямую влияет на возможность оператора контролировать законность обработки персональных данных и другой информации, — добавляет Николай Саванович.
При этом организация все еще может нести ответственность за действия сотрудника, использовавшего личный аккаунт в рабочих целях.
Главное в такой ситуации — не пытаться скрыть ошибку. Нужно прекратить передачу информации, сохранить переписку с ИИ-сервисом и как можно быстрее сообщить о произошедшем руководителю или специалистам по информационной безопасности.
Важно указать, какой сервис использовался, когда и из какого аккаунта были загружены данные, говорит эксперт Арина Курсова.
Не стоит самостоятельно удалять переписку или договариваться с сервисом об удалении информации, если это не предусмотрено внутренними инструкциями. Даже после удаления чата сведения могут оставаться в резервных копиях и технических журналах. Если инцидент затронул персональные данные, компания должна оценить, возникла ли обязанность уведомить НЦЗПД о нарушении.
«Я не хочу, чтобы ваша компания отдавала мои данные ИИ»
А может ли клиент компании запретить ей отдавать данные ИИ? Это очень гипотетическая ситуация с продуманным клиентом, но всякое бывает. Тем более ее можно экстраполировать на подобные ситуации между бизнес-партнерами.
В этом случае многое будет зависеть от бизнес-процессов и правового основания, отмечают все эксперты.
— В случаях с физлицами будет действовать законодательство о защите персональных данных и, вероятнее всего, правовым основанием для такой обработки будет служить согласие субъекта. При отсутствии такого согласия компания не вправе обрабатывать персональные данные физлица в ИИ. В случае с юрлицами стороны могут договориться о том, что не будут обрабатывать данные в ИИ, и закрепить это в соглашении. Вместе с тем, если компания, исходя из своих внутренних бизнес-процессов, использует соответствующий требованиям законодательства ИИ, например для консультирования клиентов по их запросам на основании информации из внутренней базы знаний, то запретить такую обработку клиент не сможет, — поясняет Артур Шапелевич.
Эксперты прокомментировали возможные ситуации, когда «что-то может пойти не так» (хотя в реальности их может быть больше).
Ситуация 1.
Сотрудник загружает договор с клиентом в ChatGPT и просит нейросеть улучшить формулировки договора. В документе есть ФИО клиента, контакты, реквизиты и условия сделки.
Возможные проблемы: риск утечки персональных данных и коммерческой тайны как контрагента, так и самой компании, а также возможное отсутствие согласия на обработку ПД третьей стороной. В этом случае целью выступает улучшение формулировок договора, потому избыточные данные (те же персональные) можно удалить.
Ситуация 2.
Анализ коммерческого предложения с ценами, маржинальностью, планами развития, но без персональных данных.
Возможные проблемы: если коммерческое предложение помечено грифом «Коммерческая тайна» или «Конфиденциально», то при использовании публичных ИИ есть риск разглашения коммерческой тайны. Относительно опубликованных на открытой площадке документов прямых нарушений не усматривается.
Ситуация 3.
Эйчар анализирует резюме соискателей: в закрытом ИИ и публичном.
Возможные проблемы: при использовании публичных ИИ для анализа резюме соискателей у компании возникает высокий риск разглашения персональных данных этих людей, если такие резюме отсутствуют в общем доступе. Кроме того, они могут использоваться для дообучения моделей, а на это — передачу информации третьей стороне — требуется согласие кандидатов.
Анализ резюме соискателей с использованием ИИ в закрытом контуре, где реализованы необходимые меры по защите информации, позволяет сделать этот процесс легитимным. Однако и в этом случае субъекта нужно проинформировать, как информация о нем будет использоваться и кем обрабатываться (если, например, не на собственных серверах в «закрытом периметре»).
Как в случае с персональными данными это работает на практике?
— По закону субъект персональных данных вправе получать от оператора информацию о предоставлении своих ПД третьим лицам один раз в календарный год бесплатно. Оператор (например, владелец соответствующего ресурса, использующего ИИ-решение) обязан предоставить такую информацию, включая информацию о передаче персональных данных уполномоченным лицам (владельцы соответствующих моделей будут выступать в качестве уполномоченных лиц — третьих лиц). Получив соответствующую информацию, человек может оспорить законность такой обработки (передачи), в том числе обратившись в НЦЗПД, — объясняет Николай Саванович.
Прежде чем передавать клиентские данные нейросети, важно понимать, что простого удаления имени и фамилии может быть недостаточно. Человека или компанию иногда можно определить по должности, телефону, адресу, номеру сделки или редкому сочетанию обстоятельств, советует эксперт Арина Курсова.
Кроме того, даже полностью обезличенный документ может содержать другую конфиденциальную информацию — например, условия договора или финансовые показатели. Поэтому при подготовке материалов для ИИ необходимо удалять не только очевидные персональные данные, но и сведения, раскрывающие защищаемую информацию о клиенте или организации.
Что легко проверить?
Вот несколько советов по работе с общедоступными ИИ-моделями от экспертов hoster.by и НЦЗПД:
- Узнайте, какие ИИ-сервисы разрешены для использования в вашей компании, действуют ли запреты для каких-то задач.
- Посмотрите, есть ли в запросе сведения о клиентах, сотрудниках, сделках, финансах, программном коде, инфраструктуре или доступах, либо иная информация, которую компания считает конфиденциальной.
- Передавайте ИИ минимальный объем данных. Если для вопроса достаточно одного обезличенного абзаца, не нужно «на всякий случай» грузить десятки страниц.
- Обезличьте материал: уберите ФИО, контакты, реквизиты, номера договоров, названия проектов и другие идентификаторы. Сочетание нескольких деталей иногда позволяет узнать, о каком человеке или компании идет речь.
- Используйте отстраненные данные. Для формулы, кода или шаблона часто можно создать синтетический пример, который повторяет структуру задачи, но не раскрывает реальные сведения.
- Проверяйте ответ: цифры, ссылки, правовые нормы, медицинские рекомендации и факты сверяйте с первоисточником. Для решений с высокой ценой ошибки для проверки нужен профильный специалист.
- Не скрывайте использование ИИ. Если правила требуют указывать участие нейросети или сохранять историю согласования, сделайте это. Прозрачность помогает проверить результат и расследовать ошибку.
- В идеале, работайте с корпоративным ИИ. Он должен быть выбран компанией, подключен на договорных условиях и настроен с учетом доступа, хранения и фиксирования событий.
Партнер проекта — hoster.by
hoster AI studio — платформа, которая позволяет использовать современные ИИ-технологии, не беспокоясь о том, что конфиденциальные данные окажутся в открытом доступе.
Плюсы платформы:
• готовые LLM с доступом по API. Запускаете в пару кликов;
• модели с открытыми весами на локальных серверах в Беларуси;
• аттестованный контур. Можно не бояться загружать чувствительную информацию и внутренние документы;
• оплата pay-as-you-go, то есть только за использованные токены.
Спецпроект подготовлен при поддержке ООО «Надежные программы», УНП 100160363.
Нравится читать Onlíner? Добавьте наши новости в «Основные источники» Google
Есть о чем рассказать? Пишите в наш телеграм-бот. Это анонимно и быстро
Перепечатка текста и фотографий Onlíner без разрешения редакции запрещена. ga@onliner.by