Просто выгрузили акт из 1С? Как «привычные» документы становятся ловушкой для бизнеса
Давайте сразу познакомимся с Николаем Егоровичем. Он — собирательный образ, но его история списана с реальной жизни. Начальник транспортного цеха, каждый день он приходит на работу к восьми утра. Наливает чай, открывает почту. Среди десятка писем — сообщение от давнего партнера. Адрес знакомый, имя в подписи совпадает, в теме — «Акт из бухгалтерии.docm». Вообще ничего необычного. Николай Егорович скачивает файл, открывает — и видит странный текст: вроде известные ему буквы, но с лишними символами, как будто документ поврежден. Сверху — предложение «включить содержимое для корректного отображения». Конечно, соглашается. В этот момент на его компьютере запускается вредоносный скрипт.
Так работает APT-группировка GOFFEE: вы о ней могли даже не слышать, а она, возможно, уже заинтересовалась именно вашей IT-инфраструктурой. Вместе с Kaspersky в новой рубрике «Анатомия атаки» разбираемся, как устроены такие кибератаки и почему именно человеческий фактор до сих пор остается главной уязвимостью.
Что за GOFFEE?
GOFFEE, также известная как Paper Werewolf, — это APT-группа, которая специализируется на целевом промышленном шпионаже. Аббревиатура расшифровывается как Advanced Persistent Threat, что дословно можно перевести как «продвинутая постоянная угроза». По сути, это кибершпионы высокого уровня. Они не рассылают миллионы писем в надежде поймать случайную жертву, а действуют точечно, как опытные взломщики, которые сначала изучают цель, а потом наносят удар.
Впервые эксперты заметили активность GOFFEE в 2022—2023 годах. Сначала фиксировали атаки на российские предприятия, затем в поле зрения группировки попала и Беларусь, утверждают в Kaspersky. Кто именно стоит за злоумышленниками — неизвестно, выйти на их след пока никому не удается. Высокая техническая подкованность и умение заметать следы делают группу практически неуловимой.
Почему эти атаки опасны
Главная цель этой группы — кибершпионаж. Ее интересуют не деньги, а данные: интеллектуальная собственность, коммерческие секреты, информация о клиентах. Чаще всего под удар попадают промышленные и технологические компании, а также их подрядчики и поставщики услуг. Происходят так называемые кибератаки на цепочку поставок. Суть проста: скомпрометировав одну компанию, можно незаметно добраться до ее клиентов. Например, атака на разработчика ПО может привести к заражению всех, кто этим ПО пользуется. А это может вылиться в финансовые затраты и репутационные потери, так как пропущенная атака означает, что в силу вступает принцип «нулевого доверия» — все системы во всей цепочке считаются скомпрометированными.
Атакующие постоянно меняют инструменты и тактики, используют как готовое вредоносное ПО, так и собственные разработки. С развитием искусственного интеллекта злоумышленники стали еще эффективнее: ИИ помогает автоматизировать подготовку атак, генерировать убедительные письма и обходить защиту.
Как GOFFEE проникает в систему
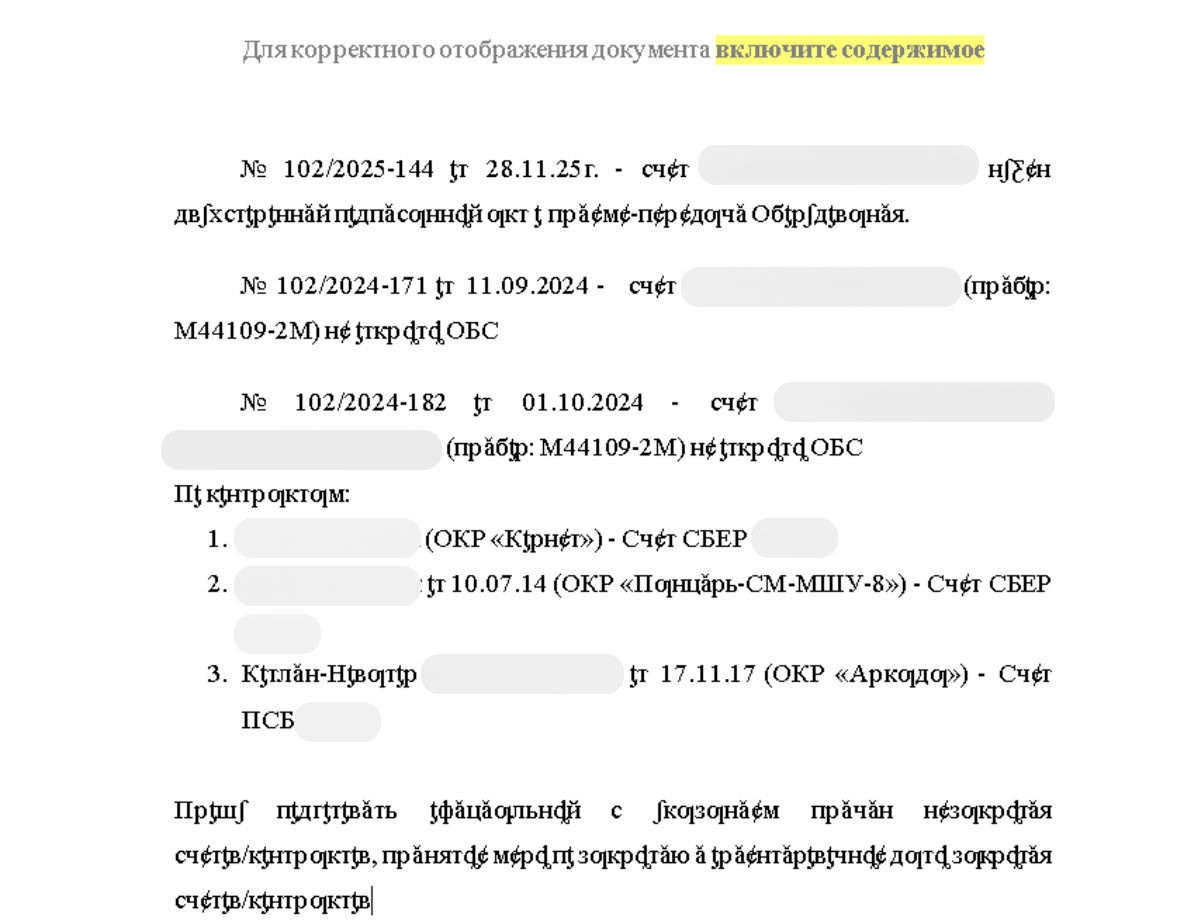
Основной способ действий этих киберпреступников — целевой фишинг. Происходит не массовая рассылка — сотруднику приходит тщательно подготовленное письмо, которое выглядит как сообщение от знакомого человека или компании. Внутри — «битый» документ: .docx, .xlsx, .pdf или выгрузка из 1С. При открытии пользователь видит абракадабру, но не подозревает, что это первый признак атаки.
На самом деле в коде файла спрятана закодированная в Base64 полезная нагрузка. Чтобы ее активировать, жертва атаки должна включить «содержимое» — макрос, который запускает цепочку заражения. И ведь для этого не нужны никакие уязвимости: преступники просто пользуются нашей доверчивостью. Закодированная строка прячется в коде файла, она размещена непосредственно в документе, но скрыта форматированием: например, выбран белый цвет шрифта и минимальный размер символов.
Вредоносный макрос расшифровывает код, генерируя необходимую для заражения последовательность действий. На компьютере появляется исполняемый файл, затем скрытый процесс, который загружает дополнительные модули. Причем вся эта активность может происходить в оперативной памяти, что затрудняет обнаружение встроенными системами безопасности.
Письма-ловушки не всегда выглядят одинаково. В арсенале группы есть несколько сценариев, и все они рассчитаны на то, что человек в потоке рабочих задач не заметит подвоха.
1. Письмо с pdf-файлом. Вроде бы обычный документ, но при открытии появляется сообщение: «Для корректного отображения обновите просмотрщик». Пользователь соглашается — и вместо обновления запускается вредоносный код.
2. Файлы, замаскированные под выгрузки из 1С. Бухгалтер, который каждый день работает с такими документами, открывает их автоматически, не задумываясь. Именно на это и рассчитывают киберпреступники.
Текст в «битом» документе выглядит как абракадабра, но в глаза бросаются знакомые слова: «счет», «договор», «акт», название банка. Человек решает, что это просто проблема с кодировкой, и включает содержимое, чтобы «починить» файл. На самом деле он запускает заражение.
Злоумышленники могут менять не только тип вложения, но и легенду письма. Это может быть запрос от поставщика, претензия от клиента, приглашение на совещание, уведомление о задолженности. Вариантов много, цель одна: заставить человека открыть файл и включить макрос.
Николай Егорович, закрыв бесполезный документ, идет пить чай. А в это время на его компьютере уже работает вредоносный процесс. Он загружает из интернета дополнительные модули прямо в оперативную память, не оставляя следов на диске.
Что происходит после заражения
Злоумышленники закрепляются в вашей системе и начинают разведку: смотрят, какие процессы запущены, есть ли доступ к сети, какие программы установлены. Обычно они используют собственно вредоносное ПО, чтобы не вызывать подозрений. Однако в описанном случае инцидента атакующие освоили контейнерную инфраструктуру: использовали Mythic-агент группы внутри Linux-контейнера.
Mythic — это платформа для тестирования кибератак, но в руках злоумышленников она становится инструментом атаки. Агент — это «руки и уши» хакера на зараженном компьютере. Контейнер же — изолированная среда для запуска ПО.
Но что это значит? Mythic-агент внутри Linux-контейнера работает как удаленно управляемый бэкдор (имплант), который выполняет команды атакующего внутри изолированной среды. Подобный перенос непосредственно в контейнерную инфраструктуру встречается впервые.
Киберпреступники тщательно изучают наличие и работу средств удаленного доступа, VPN-клиентов и мессенджеров, а также более специализированных программ, например клиента администрирования баз данных PostgreSQL в одном из изученных примеров. Это косвенно указывает на заинтересованность атакующих в определенных типах данных, и фотографий котиков среди них точно нет.
Как бороться?
Человеческий фактор остается одной из ключевых причин киберинцидентов в компаниях: многие атаки становятся возможными из-за невнимательности сотрудников или нехватки базовых знаний в области цифровой безопасности.
Эксперты Kaspersky напоминают, что ваши сотрудники должны назубок знать как минимум базовые правила:
- не открывать вложения в письмах без проверки, даже от известных отправителей;
- не запускать активное содержимое в файлах;
- не переходить по подозрительным ссылкам;
- не отключать встроенные средства защиты;
- сообщать о подозрительных письмах/ссылках/запросах в IT-отдел.
IT-службам компаний, в свою очередь, стоит:
- проводить регулярное обучение сотрудников;
- использовать системы непрерывного мониторинга;
- ограничивать встроенные функции ОС;
- сегментировать сеть (компьютер начальника не должен напрямую подключаться к серверам);
- применять многофакторную аутентификацию;
- регулярно обновлять ПО.
Новые схемы атак продолжают развиваться, но соблюдение даже этих элементарных правил существенно снижает риск стать жертвой.
Партнер проекта – Kaspersky
Спецпроект подготовлен при поддержке ООО «Лаборатория Касперского БЛР», УНП 193371227.
Нравится читать Onlíner? Добавьте наши новости в «Основные источники» Google
Есть о чем рассказать? Пишите в наш телеграм-бот. Это анонимно и быстро
Перепечатка текста и фотографий Onlíner без разрешения редакции запрещена. ga@onliner.by